

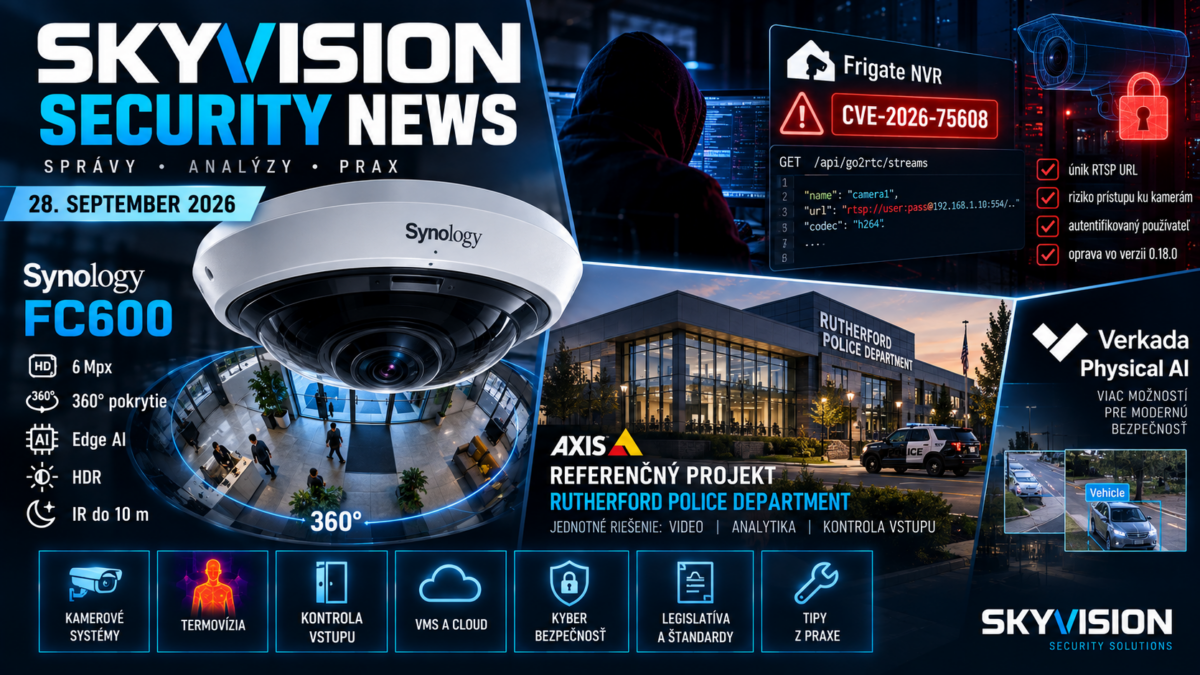
Týždeň od 21. do 28. septembra bol po veľtrhovom návale pokojnejší, preto vyberáme menej tém a ideme viac do hĺbky.
Najkonkrétnejšou produktovou novinkou je Synology FC600, uvedená 23. septembra. Ide o 6-megapixelovú interiérovú fisheye kameru s 360-stupňovým záberom, lokálnou AI analytikou, 2560 × 2560 pri 30 fps a infračerveným prisvietením do 10 metrov. Zaujímavá je najmä tým, že môže fungovať v cloudovom Surveillance365 aj v lokálnom Surveillance Station.
Kybernetickou témou týždňa je CVE-2026-75608 v open-source NVR Frigate. Chyba bola publikovaná 22. septembra, má CVSS 7,7 a týka sa verzií pred 0.18.0. Používateľ s rolou viewer mohol cez go2rtc API získať citlivé interné údaje vrátane RTSP URL, ktoré môžu obsahovať prihlasovacie údaje ku kamerám.
Z praxe sa pozrieme aj na nový projekt Axis Communications pre Rutherford Police Department, zverejnený 22. septembra. Je to dobrá ukážka trendu, kde video, access control a analytika prestávajú byť tri oddelené systémy.
A napokon sa pozrieme na rozširovanie takzvanej Physical AI platformy Verkada, o ktorom odborné médium SEN informovalo 25. septembra. Tu budeme dôsledne odlišovať potvrdené produktové informácie od tvrdení sekundárneho zdroja.
Rýchle správy
Synology 23. septembra uviedlo FC600, kompaktnú 6MP fisheye kameru pre interiér. Má 360-stupňové pokrytie, on-camera AI, HDR video 2560 × 2560 pri 30 fps a IR do 10 metrov.
Axis Communications 22. septembra zverejnil referenčný projekt Rutherford Police Department v New Jersey. Staršie fragmentované systémy nahradilo integrované riešenie postavené na AXIS Camera Station Pro, kamerách a kontrole vstupu.
22. septembra bol publikovaný CVE-2026-75608 pre Frigate NVR. Dotknuté sú verzie pred 0.18.0; oprava je vo verzii 0.18.0.
A odborné médium SEN 25. septembra informovalo o rozšírení platformy Verkada o dopravu, enterprise audio, nové access-control a intrusion produkty a ďalšie AI integrácie. Keďže pre časť detailov nemáme v dnešnej rešerši samostatné oficiálne produktové oznámenie, tieto informácie označujeme ako tvrdenie sekundárneho odborného zdroja.
Hlavná novinka 1 – Synology FC600: jedna kamera, celá miestnosť
Synology FC600 bola oficiálne uvedená 23. septembra 2026.
Je to interiérová fisheye kamera so 6-megapixelovým snímačom a 360-stupňovým panoramatickým obrazom. Maximálne video je 2560 krát 2560 pixelov pri 30 snímkach za sekundu. Kamera má HDR, IR prisvietenie do 10 metrov a PoE podľa IEEE 802.3af.
Z praktického pohľadu je zaujímavá lokálna AI. Výrobca ju smeruje do priestorov, kde chceme z jedného montážneho bodu vidieť celú scénu – predajne, kancelárie, recepcie, menšie sklady alebo spoločné priestory.
Druhá zaujímavá vec je architektúra. FC600 možno spravovať cez lokálny Surveillance Station aj cez cloudový Surveillance365.
Komentár SkyVision: fisheye kamera šetrí montážne body, kabeláž a licencie, ale nie je univerzálnou náhradou viacerých klasických kamier. Pri forenznej identifikácii stále rozhoduje hustota pixelov na cieľ, výška montáže a vzdialenosť objektu.
Hlavná novinka 2 – Frigate CVE-2026-75608: viewer videl viac, než mal
CVE-2026-75608 bol publikovaný 22. septembra 2026 a týka sa open-source NVR Frigate pred verziou 0.18.0.
Chyba je zaujímavá tým, že používateľ musel byť prihlásený. Problém teda nebol v autentifikácii – systém vedel, kto používateľ je. Problém bol v autorizácii – systém nedostatočne kontroloval, čo používateľ s rolou viewer smie čítať.
GET požiadavky na proxované go2rtc API nevyžadovali administrátorskú rolu. Viewer tak mohol získať informácie zo streams, config, log alebo stack endpointov: interné adresy, cesty ku konfigurácii, logy a RTSP URL, ktoré mohli obsahovať prihlasovacie údaje kamier.
CVSS 3.1 skóre je 7,7 – High. Chyba je opravená vo Frigate 0.18.0.
Laicky: účet určený iba na sledovanie videa mohol cez technické API vidieť informácie, ktoré patria administrátorovi.
Praktický dopad je širší než Frigate. V CCTV často vytvárame účty pre SBS, recepciu, klienta alebo externý dohľad. Každá rola musí mať presne definované práva nielen v grafickom rozhraní, ale aj v API.
Hlavná novinka 3 – Axis: video a access control ako jeden systém
Axis Communications 22. septembra zverejnil nasadenie pre Rutherford Police Department v New Jersey.
Podľa výrobcu polícia nahradila fragmentované staršie riešenia integrovaným ekosystémom postaveným na AXIS Camera Station Pro. Nasadenie spája video, access control, PTZ kamery a analytiku.
Je to referenčný projekt výrobcu, takže jeho prínosy treba chápať ako tvrdenia Axis a zákazníka, nie ako nezávislý benchmark.
Pre nás je však dôležitý architektonický princíp: udalosť z dverí, kamery alebo analytiky má skončiť v jednom pracovnom postupe operátora.
Ak niekto otvorí chránené dvere, operátor nemá ručne hľadať kameru. Ak analytika zachytí vozidlo, má vedieť okamžite získať súvisiaci obraz a udalosti.
Hlavná novinka 4 – Physical AI sa rozširuje mimo klasickej CCTV
Odborné médium SEN 25. septembra informovalo, že Verkada rozširuje svoju cloud-managed Physical AI platformu o ďalšie oblasti vrátane video dohľadu vo vozidlách, enterprise audia, access control, intrusion detection a AI integrácií.
SEN uvádza napríklad TK74 touchscreen intercom, AW33 wireless access controller a desaťzónový BP42 alarm panel. Spomína tiež Transportation riešenie s kamerami, 5G/Wi-Fi gateway a integráciou diagnostiky vozidla do platformy Command.
Dôležité označenie: toto je správa odborného média. V dnešnej rešerši sme nenašli samostatné oficiálne produktové oznámenie výrobcu, ktoré by nám umožnilo nezávisle potvrdiť každý detail, preto ich neprezentujeme ako vlastné potvrdenie SkyVision.
Trend je však jasný: cloudové security platformy sa rozširujú z kamier na dvere, alarmy, interkomy, audio a mobilné objekty.
Hlavná téma týždňa – autentifikácia nie je autorizácia
Najdôležitejšou technickou lekciou týždňa je rozdiel medzi autentifikáciou a autorizáciou.
Autentifikácia odpovedá na otázku: kto si?
Autorizácia odpovedá na otázku: čo smieš robiť?
Môžeme mať perfektné heslá, MFA a šifrovanie, ale ak aplikácia po prihlásení dovolí používateľovi čítať API endpoint, ktorý nezodpovedá jeho role, stále máme bezpečnostný problém.
CVE vo Frigate je názorný príklad. Viewer bol legitímne prihlásený. Nemal však dostať citlivé technické informácie.
Pre CCTV a VMS to znamená testovať role prakticky. Nestačí pozrieť checkboxy v administrácii. Treba skúsiť export, API, playback, konfiguráciu, logy, správu používateľov a prístup ku kamerovým URL.
Bezpečnostný incident týždňa – keď RTSP heslo unikne cez log alebo API
Tento týždeň nebudeme umelo vyrábať dramatický incident. Namiesto toho použijeme CVE-2026-75608 ako praktický incidentový scenár.
Predstavte si firmu, ktorá má Frigate a vytvorí externému pracovníkovi viewer účet. Účet má podľa GUI iba sledovať kamery.
Kvôli chybe však viewer pošle požiadavku na interné go2rtc API a získa RTSP URL. Ak URL obsahuje používateľské meno a heslo kamery, z jedného nízko privilegovaného účtu sa zrazu môže stať cesta k priamemu prístupu na kameru.
Potvrdené je, že zraniteľnosť umožňovala prístup k citlivým informáciám a že RTSP URL mohli obsahovať kamerové credentials. Nemáme potvrdenie o masovom aktívnom zneužívaní v reálnych CCTV systémoch, preto to netvrdíme.
Ochrana je jednoznačná: aktualizovať Frigate na 0.18.0 alebo novšiu verziu, skontrolovať používateľské role, rotovať heslá kamier, ak mohli byť vystavené, a nevkladať dlhodobo privilegované credentials do URL tam, kde sa môžu dostať do logov.
Produkt alebo technológia týždňa – 360° fisheye s edge AI
Technológiou týždňa je 360-stupňová fisheye kamera s analytikou na hrane.
Výhodou je jeden montážny bod, jeden PoE port a kompletný situačný prehľad.
Nevýhodou je geometria. Čím ďalej od stredu a čím väčší priestor pokrývame, tým menej pixelov zostáva na konkrétny objekt.
Preto sa pri návrhu treba rozhodnúť, či cieľom je prehľad, rozpoznanie osoby alebo identifikácia detailu.
Synology FC600 je dobrý aktuálny príklad tejto kategórie, ale princíp platí naprieč výrobcami.
Rozobrali sme za vás – fisheye, dewarping a DORI
Fisheye objektív vytvára kruhový alebo silne zakrivený obraz s extrémne širokým uhlom.
Dewarping tento obraz matematicky prepočíta na pohľady, ktoré sú pre človeka prirodzenejšie – napríklad panorámu alebo virtuálne PTZ okno.
Dewarping však nevytvára nové obrazové detaily. Iba reorganizuje pixely, ktoré kamera už zachytila.
Preto treba sledovať DORI – Detection, Observation, Recognition, Identification. Synology pri FC600 uvádza orientačne D 30 m, O 12 m, R 6 m a I 3 m.
To veľmi dobre ukazuje rozdiel medzi vetou „kamera vidí celú miestnosť“ a vetou „kamera dokáže identifikovať človeka na každom mieste miestnosti“.
Tip montážnika
Pri 360-stupňovej kamere si pred montážou označte v pôdoryse tri zóny: kde stačí detekcia, kde potrebujete rozpoznanie a kde identifikáciu.
Až potom určte výšku montáže.
Ak zákazník potrebuje pri vstupe čitateľnú tvár alebo detail bankovky pri pokladni, často je správnym riešením fisheye pre situačný prehľad plus samostatná detailná kamera.
Mýtus týždňa
Mýtus: účet Viewer je bezpečný, pretože nemôže meniť nastavenia.
Nie automaticky.
Bezpečnosť role závisí od všetkých rozhraní systému – GUI, mobilnej aplikácie, API, exportov, logov a integračných endpointov.
CVE-2026-75608 je presne príklad situácie, keď používateľ nemusel byť administrátor, aby získal citlivé technické informácie.
SkyVision odporúča
Tento týždeň odporúčame štyri konkrétne kroky.
Ak používate Frigate, skontrolujte verziu a prejdite na 0.18.0 alebo novšiu.
Pri VMS skontrolujte, či viewer a operátorské účty nevidia logy, konfiguračné URL alebo credentials.
Pri návrhu 360° kamery nepočítajte iba počet megapixelov. Vypočítajte, aký detail potrebujete v konkrétnych bodoch scény.
A pri nových projektoch preferujte integráciu, v ktorej access-control alebo alarmová udalosť automaticky prinesie relevantné video.
Čo sledovať ďalší týždeň
Budeme sledovať, či sa objavia ďalšie technické detaily k novým Physical AI produktom a či výrobcovia zverejnia samostatné datasheety a regionálnu dostupnosť.
V kybernetickej oblasti budeme sledovať ďalšie CVE pre VMS, NVR, kamery, access control a cloudové platformy a prípadné zaradenie relevantných chýb do CISA KEV.
Z produktovej oblasti nás bude zaujímať ďalší vývoj edge AI, hybridného cloud/on-prem video manažmentu a ochrany kryptografických kľúčov v kamerách.
Záver
Ak si máte odniesť jednu vec, tak túto: používateľské meno a heslo riešia iba to, kto sa prihlásil. Bezpečný systém musí rovnako dôsledne riešiť, ku ktorým dátam a funkciám sa tento používateľ po prihlásení dostane.
Napíšte do komentára: používate pri CCTV rôzne role pre administrátora, operátora a klienta, alebo máte stále jeden spoločný účet?
Ak vás zaujímajú kamery, alarmy, AI analytika, VMS, access control a kybernetická bezpečnosť fyzických systémov, dajte odber. Vidíme sa o týždeň.
Kompletné zdroje
Synology – FC600 launch, 23. 9. 2026
https://www.synology.com/en-us/company/news/article/fc600/Synology%C2%AE%20unveils%20FC600%3A%20bringing%20AI-powered%20360%C2%B0%20coverage%2C%20flexible%20deployment%2C%20and%20seamless%20management%20to%20indoor%20surveillance
Synology – FC600 product page
https://www.synology.com/en-global/products/FC600
Axis Communications – Rutherford PD unified video + access control, 22. 9. 2026
https://newsroom.axis.com/en-us/press-release/rutherford-police
Frigate / GitHub advisory – CVE-2026-75608
https://github.com/blakeblackshear/frigate/security/advisories/GHSA-mgh5-cr9h-g6hr
Frigate 0.18.0 release
https://github.com/blakeblackshear/frigate/releases/tag/v0.18.0
NVD – CVE-2026-75608
https://nvd.nist.gov/vuln/detail/CVE-2026-75608
Verkada – official website / platform context
https://www.verkada.com/
SEN – Verkada expands Physical AI platform, 25. 9. 2026
https://sen.news/verkada-expands-physical-ai-platform/
Redakčná poznámka: FC600 a Axis projekt sú podložené primárnymi zdrojmi výrobcov. CVE-2026-75608 je podložený CVE/NVD a GitHub advisory referenciami. Detaily noviniek Verkada z 25. 9. označujeme ako informácie sekundárneho odborného média SEN, pokiaľ konkrétny detail nebol samostatne potvrdený primárnym zdrojom.