

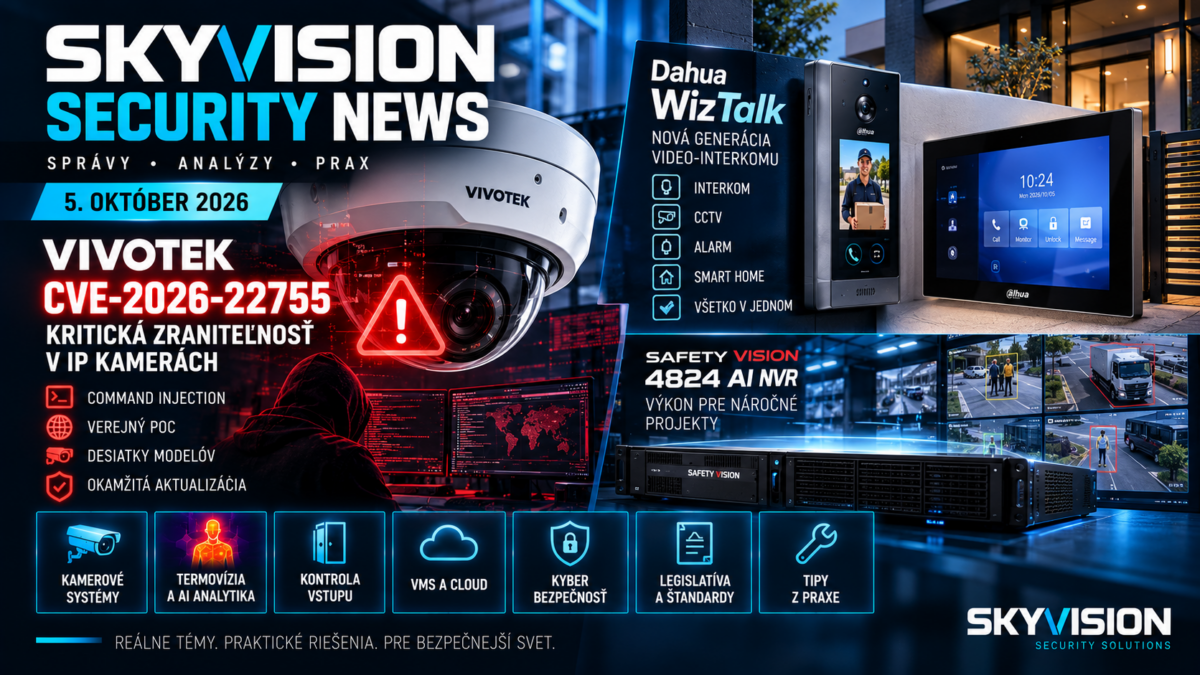
Tento týždeň má jednu mimoriadne praktickú bezpečnostnú tému: kritickú zraniteľnosť CVE-2026-22755 v desiatkach modelov sieťových kamier VIVOTEK. Samotný CVE záznam nie je nový – pochádza z januára 2026. Novou udalosťou je upozornenie CISA z 29. septembra, ktoré problém znovu dostalo do centra pozornosti po objavení verejného proof-of-conceptu. Toto rozlíšenie je dôležité, aby sme starú CVE neprezentovali ako novú.
Produktovou novinkou je Dahua WizTalk, vlajková IP video-interkomová séria predstavená 30. septembra. Dahua ju stavia ako centrálny rezidenčný bod, ktorý prepája video interkom, dohľad, intrusion alarm a smart-home ovládanie.
Z mobilného video dohľadu máme Safety Vision 4824 AI NVR, predstavený 1. októbra pred APTA TRANSform 2026. Zaujímavý je trend konsolidácie viacerých zariadení vo vozidle do jedného AI rekordéra.
A pozrieme sa aj na širší trend: fyzická bezpečnosť sa presúva od samostatných zariadení k platformám, ktoré spájajú video, vstup, alarmy, cloud a analytiku.
Rýchle správy
Prvá správa. 29. septembra sa objavilo nové upozornenie CISA na CVE-2026-22755 vo VIVOTEK kamerách. Ide o command injection a verejne dostupný proof-of-concept zvyšuje praktickú naliehavosť kontroly firmware.
Druhá správa. Dahua 30. septembra predstavila WizTalk, novú vlajkovú IP video-interkomovú sériu. Výrobca ju prezentuje ako kombináciu video interkomu, dohľadu, intrusion alarmu a smart-home ovládania.
Tretia správa. Safety Vision 1. októbra oznámila nový 4824 AI NVR pre mobilné a dopravné nasadenia. Firma uvádza, že nový rekordér má nahradiť viacero samostatných zariadení vo vozidle.
Štvrtá správa. Verkada 30. septembra usporiadala Security Summit v Mníchove so samostatnou časťou venovanou AI vo fyzickej bezpečnosti a supply-chain security. Nie je to produktový launch, ale je to ďalší signál, že cloudová fyzická bezpečnosť sa čoraz viac rieši ako IT a cyber disciplína.
Hlavná novinka 1 – VIVOTEK CVE-2026-22755: kamera ako root shell
Najdôležitejšou technickou správou týždňa je CVE-2026-22755.
Zraniteľnosť sa týka viacerých modelových radov VIVOTEK. Ide o command injection – teda situáciu, keď aplikácia nedostatočne oddelí používateľský vstup od príkazu operačného systému.
Laicky: predstavte si formulár, do ktorého má používateľ zadať bežnú hodnotu. Ak firmware túto hodnotu vloží do systémového príkazu bez správneho filtrovania, útočník môže k hodnote pripojiť vlastný príkaz.
Pri kamere je dopad vážny. Kamera nie je iba optický senzor. Je to Linuxový počítač s procesorom, sieťou, úložiskom a prístupom k ďalším službám.
Podľa upozornení môže úspešné zneužitie viesť k spusteniu príkazov s veľmi vysokými oprávneniami. To môže znamenať manipuláciu zariadenia, prístup k dátam, zneužitie kamery ako bodu pre ďalší pohyb v sieti alebo jej zapojenie do botnetu.
Redakčne dôležité: CVE bolo publikované už v januári 2026. Novinkou týždňa je CISA advisory z 29. septembra a verejný PoC, nie samotný vznik CVE.
Hlavná novinka 2 – Dahua WizTalk: interkom sa mení na bezpečnostný hub
Dahua 30. septembra 2026 predstavila WizTalk.
Výrobca ho označuje ako vlajkovú IP video-interkomovú sériu pre rezidenčné prostredie. Hlavná myšlienka nie je iba lepší obraz pri zazvonení.
WizTalk má spájať vysoké rozlíšenie videa, AI funkcie, video dohľad, intrusion alarm a smart control do jedného používateľského prostredia.
To ukazuje zaujímavý posun. Kedysi bol videovrátnik samostatná technológia. Dnes sa vnútorná jednotka čoraz viac mení na dotykový terminál pre celý objekt.
Komentár SkyVision: pre používateľa je integrácia pohodlná, ale pre integrátora zvyšuje význam správneho návrhu siete, používateľských účtov, aktualizácií a dostupnosti systému. Keď jeden panel ovláda dvere, alarm aj kamery, jeho bezpečnosť je podstatne dôležitejšia.
Hlavná novinka 3 – Safety Vision 4824 AI NVR: konsolidácia mobilného videa
Safety Vision 1. októbra predstavila 4824 AI NVR pred veľtrhom APTA TRANSform 2026 v Chicagu.
Výrobca ho smeruje do autobusov a ďalších vozidiel verejnej dopravy. Firma uvádza, že nový rekordér môže nahradiť tri až päť samostatných onboard zariadení.
Spolu s ním prezentuje VisionCloud, ViewSmart 2.0, AI dashcam rekordér a 360-stupňový Around-View Monitoring.
Pre nás je zaujímavý trend konsolidácie. Vo vozidle je obmedzený priestor, napájanie, konektivita aj servisný čas. Ak jeden robustný rekordér preberie záznam, AI a časť telematických funkcií, znižuje sa počet samostatných boxov a prepojov.
Komentár SkyVision: menej zariadení môže znamenať jednoduchšiu správu, ale zároveň väčšiu koncentráciu rizika. Ak centrálne NVR zlyhá, môže ovplyvniť viac funkcií naraz. Preto je dôležitá diagnostika, watchdog, lokálny buffer a jasný recovery proces.
Hlavná novinka 4 – Platformizácia fyzickej bezpečnosti pokračuje
Genetec na svojich aktuálnych stránkach Security Center SaaS zdôrazňuje ďalšie prepájanie vyšetrovania, work managementu a access-control funkcií. Verkada zas na Security Summite v Mníchove venovala samostatný blok AI vo fyzickej bezpečnosti.
Tieto dve udalosti nie sú jedným veľkým produktovým launchom. Spolu však podporujú trend, ktorý vidíme naprieč trhom.
VMS už nie je iba video. Access control už nie je iba otváranie dverí. Alarm už nie je iba siréna.
Platformy spájajú identity, video, udalosti, analytiku, mapy, pracovné úlohy a cloudové služby.
Pre zákazníka to môže znamenať jednoduchšie ovládanie. Pre integrátora to znamená, že návrh siete, identity a oprávnení je čoraz dôležitejší.
Hlavná téma týždňa – patch management kamier
Hlavnou témou týždňa je patch management.
Pri serveroch je normálne mať inventár, verzie, bezpečnostné advisories a plán aktualizácií. Pri kamerách sa stále často stretávame s prístupom: funguje, tak sa jej nedotýkajme.
To je problém.
Moderná IP kamera má web server, API, RTSP, ONVIF, operačný systém, knižnice a niekedy desiatky ďalších komponentov.
Správny proces by mal mať päť krokov.
Po prvé, inventár: model, sériové číslo, IP, firmware, lokalita a vlastník.
Po druhé, monitoring advisories výrobcu a bezpečnostných autorít.
Po tretie, vyhodnotenie expozície: je kamera dostupná z internetu, z používateľskej LAN alebo iba z izolovanej CCTV VLAN?
Po štvrté, test aktualizácie na malej skupine zariadení.
A po piate, kontrolované nasadenie s možnosťou rollbacku alebo servisného zásahu.
Bezpečnostný incident týždňa – verejný PoC mení prioritu
Pri CVE-2026-22755 je veľmi dôležitý jeden detail: verejný proof-of-concept.
PoC znamená dôkaz konceptu – kód alebo postup, ktorý ukazuje, že zraniteľnosť je reálne zneužiteľná.
To ešte automaticky neznamená, že prebieha masový útok.
Mení to však obrannú situáciu. Útočník už nemusí od nuly zisťovať, ako chyba funguje. Verejný PoC môže výrazne znížiť technickú bariéru.
Ak je zraniteľná kamera priamo dostupná z internetu, riziko je výrazne vyššie. Ak je v samostatnej VLAN bez inbound prístupu a manažment je dostupný iba z administrátorskej siete, útok má oveľa menej možností.
Preto ochrana nie je iba firmware. Je to kombinácia patchu, segmentácie, firewallu, odstránenia port-forwardingu, silných účtov a monitoringu.
Čo je potvrdené: existuje CVE, týka sa viacerých VIVOTEK modelov a nový advisory z 29. septembra upozornil aj na verejný PoC.
Čo netvrdíme: nemáme podklad na tvrdenie, že prebieha masové aktívne zneužívanie všetkých dotknutých kamier.
Produkt alebo technológia týždňa – WizTalk ako konvergovaný rezidenčný terminál
Technológiou týždňa je konvergovaný rezidenčný terminál.
WizTalk je aktuálny príklad: interkom, obraz, alarm a smart control sa stretávajú v jednom rozhraní.
Z používateľského pohľadu je to prirodzené. Človek nechce päť aplikácií pre jeden dom.
Z bezpečnostného pohľadu však vzniká otázka blast radius. Ak kompromitujem jeden účet alebo jedno zariadenie, ku koľkým funkciám sa dostanem?
Preto pri konvergovaných platformách rastie význam MFA, oddelených rolí, bezpečných aktualizácií a auditných logov.
Rozobrali sme za vás – čo je command injection
Command injection nie je to isté ako obyčajné prihlásenie bez hesla.
Aplikácia niekedy potrebuje zavolať príkaz operačného systému. Napríklad zistiť sieťové nastavenie alebo spracovať súbor.
Ak do takého príkazu vloží používateľský vstup bez bezpečného ošetrenia, útočník môže skúsiť pridať znaky, ktoré shell interpretuje ako ďalší príkaz.
Výsledkom môže byť spustenie kódu, ktorý vývojár nikdy nezamýšľal.
Najlepšia obrana je opravený firmware. Sieťová segmentácia potom funguje ako druhá vrstva – obmedzí, odkiaľ sa dá zraniteľné rozhranie osloviť a kam sa kompromitované zariadenie môže ďalej dostať.
Tip montážnika
Pri najbližšom servise si exportujte zoznam všetkých kamier a doplňte doň stĺpec Firmware.
Ak túto informáciu dnes nemáte na jednom mieste, neviete rýchlo odpovedať na otázku: máme dotknuté zariadenie?
Pri väčších systémoch je inventár firmware rovnako dôležitý ako zoznam IP adries a hesiel.
Mýtus týždňa
Mýtus: kamera nie je priamo na internete, takže firmware nemusíme aktualizovať.
Nie.
Segmentácia výrazne znižuje riziko, ale nezruší zraniteľnosť.
Útočník sa môže dostať do siete cez notebook, VPN, Wi-Fi, servisný účet alebo inú zraniteľnú službu. Kamera potom môže byť ďalším cieľom.
Správny prístup je defense in depth: patch + segmentácia + firewall + least privilege + monitoring.
SkyVision odporúča
Tento týždeň odporúčame spraviť štyri veci.
Ak používate VIVOTEK, skontrolujte modely a firmware voči CVE-2026-22755 a aktuálnym pokynom výrobcu.
Zrušte priame port-forwarding pravidlá na webové rozhrania kamier, pokiaľ ich ešte niekde používate.
Vytvorte alebo aktualizujte centrálny inventár modelov a firmware.
A pri nových integrovaných interkomových a smart-home platformách navrhujte používateľské role podľa funkcie – návštevník, bežný používateľ, správca a servis – nie jeden spoločný účet pre všetkých.
Čo sledovať ďalší týždeň
Budeme sledovať, či VIVOTEK alebo bezpečnostné autority doplnia ďalšie technické informácie k CVE-2026-22755 a či sa objavia potvrdené údaje o reálnom zneužívaní.
Budeme sledovať regionálnu dostupnosť a datasheety WizTalk, nové mobilné video riešenia predstavené počas APTA TRANSform a ďalšie aktualizácie VMS a cloudových security platforiem.
A samozrejme nové CVE pre kamery, rekordéry, VMS, access control a vzdialený servis.
Záver
To je všetko z dnešného SkyVision Security News.
Ak si máte odniesť jednu vec, tak túto: kamera je sieťový počítač. Ak má kritickú zraniteľnosť, nestačí povedať, že stále pekne nahráva.
Potrebujeme vedieť, aký firmware používame, kde je zariadenie v sieti a ako rýchlo ho dokážeme aktualizovať.
Napíšte do komentára: máte dnes vo firme alebo u zákazníkov centrálny zoznam firmware všetkých kamier?
Ak vás zaujímajú CCTV, alarmy, AI analytika, termovízia, VMS, access control a kybernetická bezpečnosť fyzických systémov, dajte odber. Vidíme sa o týždeň.
Kompletné zdroje a redakčná kontrola
CISA advisory ICSA-26-272-03 / VIVOTEK CVE-2026-22755 – coverage of advisory, 29. 9. 2026
https://www.intelfusions.com/news/vivotek-camera-command-injection-public-poc
NVD – CVE-2026-22755
https://nvd.nist.gov/vuln/detail/CVE-2026-22755
Dahua – WizTalk launch, 30. 9. 2026
https://previous.dahuasecurity.com/newsEvents/pressRelease/10311
Genetec – Security Center SaaS / current platform updates
https://www.genetec.com/
Safety Vision – 4824 AI NVR, VisionCloud and ViewSmart 2.0, 1. 10. 2026
https://www.einpresswire.com/article/946376533/safety-vision-introduces-4824-ai-nvr-showcases-visioncloud-and-viewsmart-2-0-at-apta-transform-2026
Verkada Security Summit Munich, 30. 9. 2026
https://www.verkada.com/uk/security-summit/munich/
Redakčná poznámka: CVE-2026-22755 bolo zverejnené už v januári 2026. Ako novú udalosť uvádzame upozornenie z 29. septembra a verejný PoC, nie samotný vznik CVE. Netvrdíme masové aktívne zneužívanie bez potvrdeného zdroja. Parametre produktov prezentované výrobcami označujeme ako tvrdenia výrobcu.